
AI应用全栈交付与私有化部署
▍方案概述
很多政企单位对 AI 有清晰的业务期望,却在落地路上反复碰壁:找外包做出来的应用「答非所问」,数据敏感不敢上公有云,内网环境部署没人接得住。AI 项目失败的根因往往不在模型本身,而在于从业务需求到技术实现的完整链路,缺少一个真正负责到底的团队。
本方案提供 AI 应用的全栈交付,五个阶段环环相扣:需求调研阶段深入业务场景梳理与数据资产盘点,确保「做对的事」;模型选型阶段做场景匹配评估与小规模效果验证,避免「大炮打蚊子」或「能力不够用」;应用开发阶段定制开发并完成与现有系统的集成对接;私有化部署阶段把大模型平台完整落地到政企内网甚至涉密环境,数据不出域、自主可控;运维保障阶段提供监控告警、版本升级与效果优化的长期陪伴。
我们坚持三个交付承诺:一个团队全程负责到底,需求不走样、责任不悬空;政企内网与涉密环境交付经验丰富,风险可控;部署不是终点,AI 应用随业务变化持续演进,保护企业的每一分投入。
▍典型适用场景
场景1 · 政企定制化AI项目:从业务调研到应用上线的全流程定制交付,AI 能力精准贴合业务场景。一个团队全程负责到底,避免多供应商互相推诿。
场景2 · 涉密内网私有化部署:大模型平台私有化部署版本地落地,数据不出域、自主可控,满足涉密环境要求。边界受控接入、全程审计,安全部门放心。
场景3 · 企业自有AI产品孵化:基于全栈工具链帮助企业构建自有 AI 产品,从 0 到 1 陪伴孵化。企业掌握核心能力,我们输出工程经验与方法论。
▍我们的优势
优势1 · 全栈工具链:覆盖模型选型、开发、部署、运维全环节,一个团队全程负责到底,需求不走样、责任不悬空。
优势2 · 复杂环境交付经验:政企内网与涉密环境部署实践丰富,交付过程风险可控,别人接不住的环境我们接得住。
优势3 · 长期运维保障:部署不是终点,提供持续运维、版本升级与效果优化服务,AI 应用随业务持续演进,投入持续保值。
▍方案架构
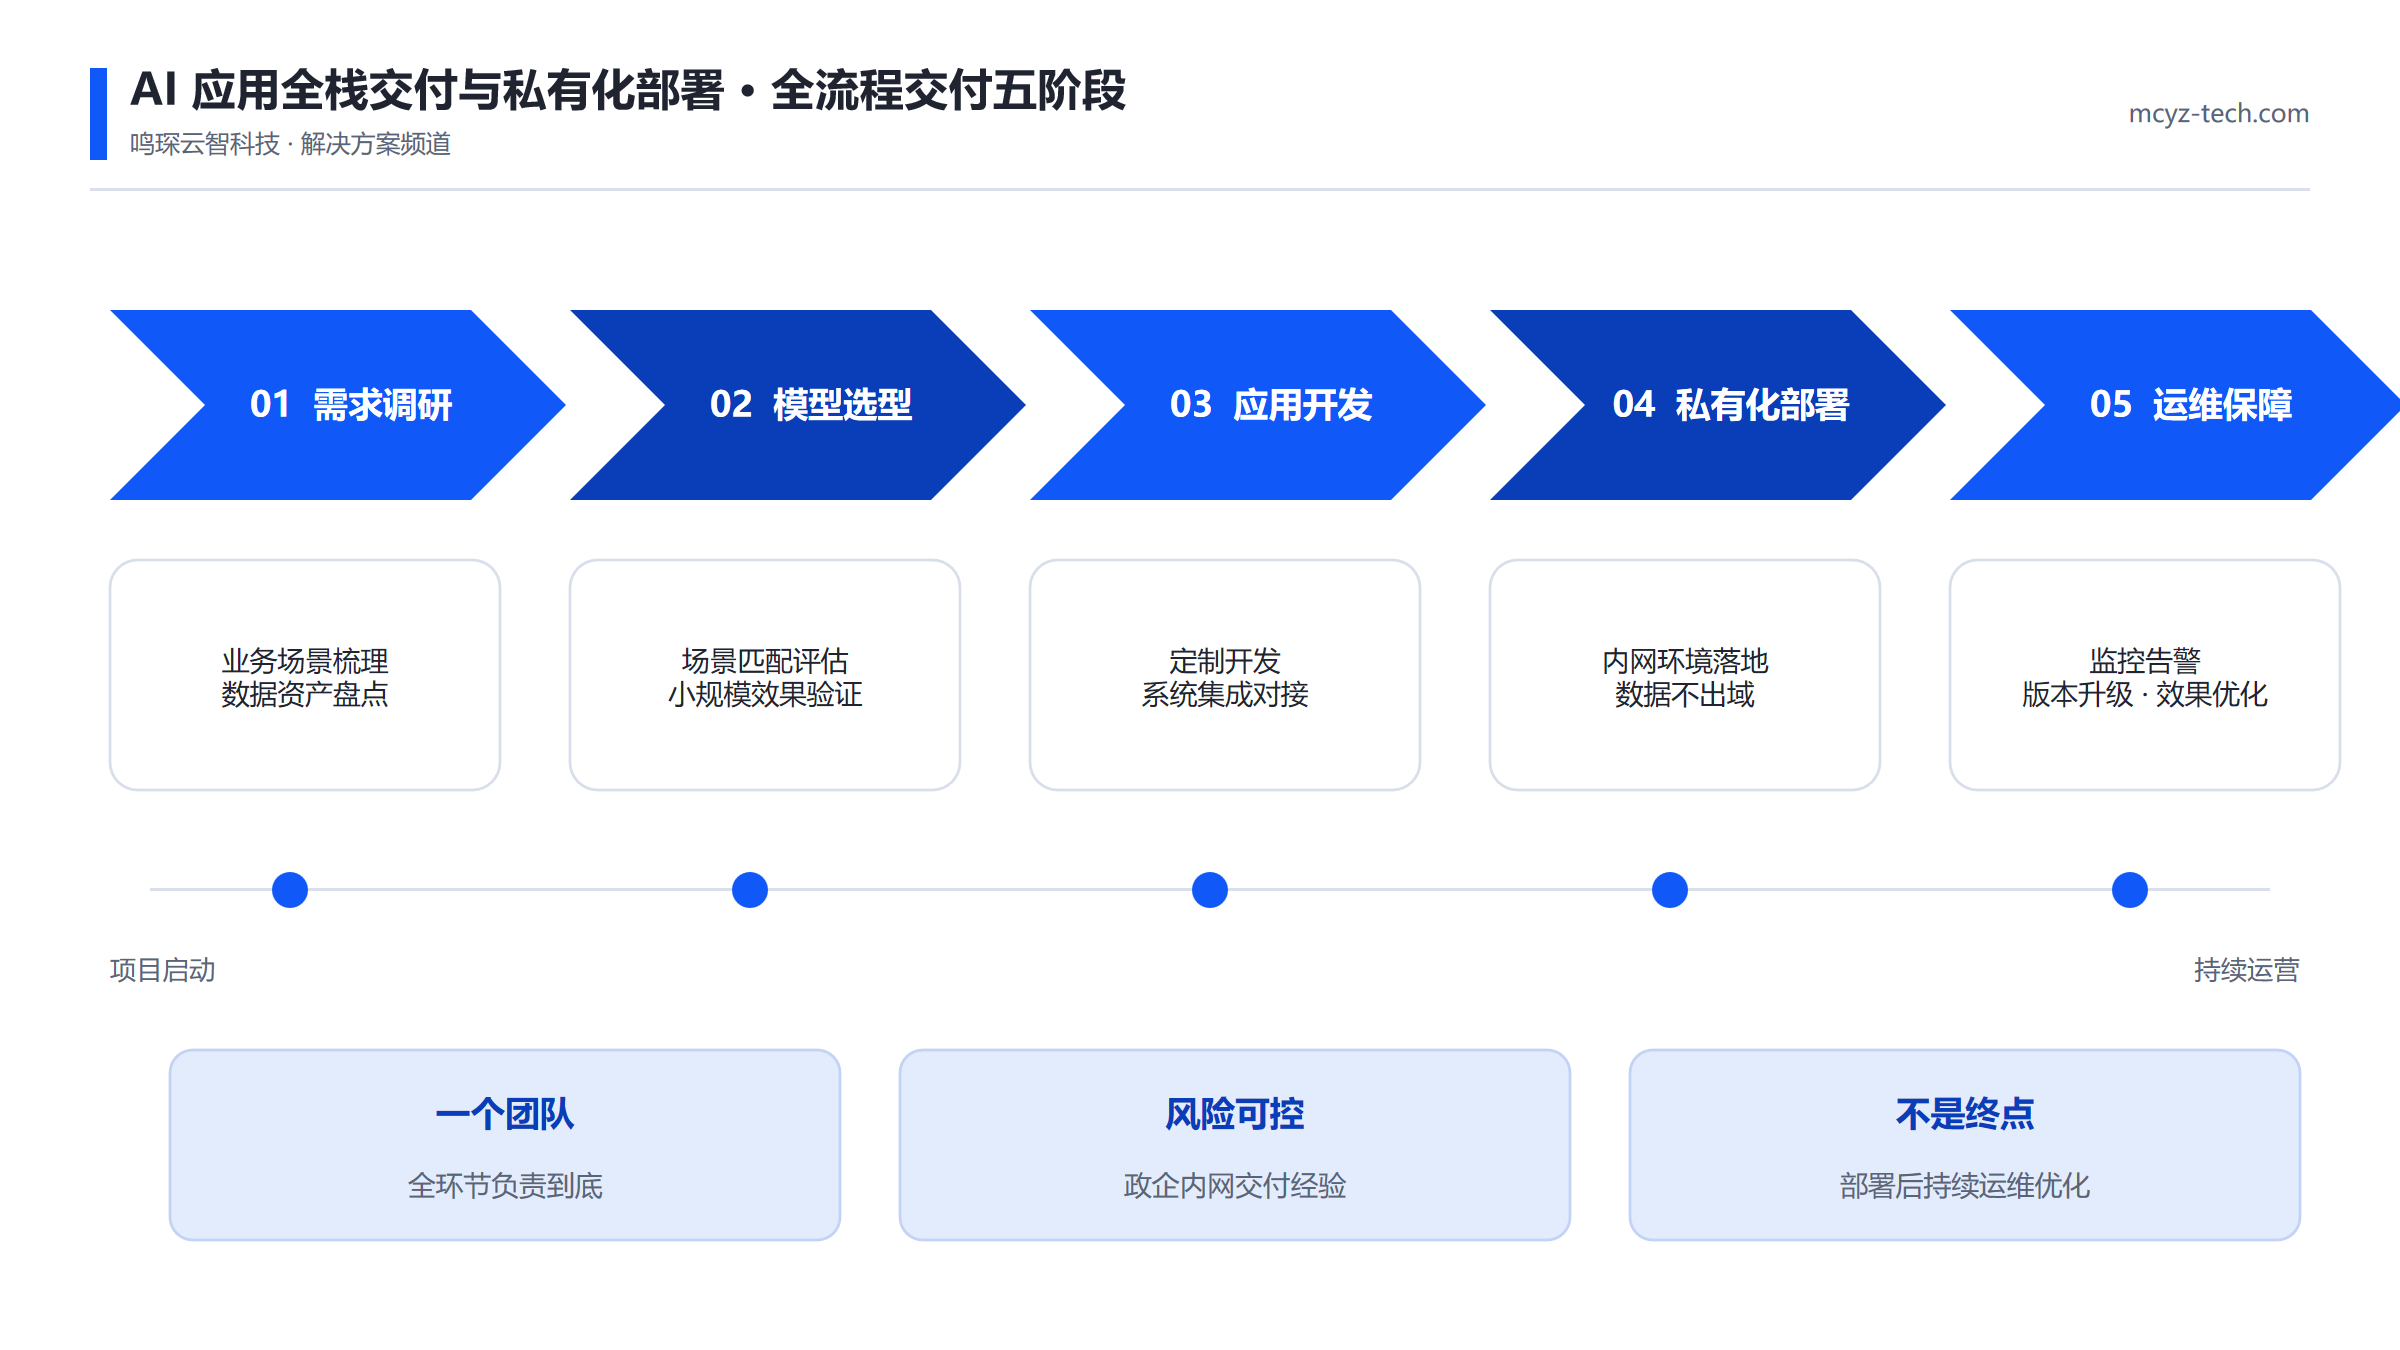
架构图一解读:
这张图展示全流程交付的五个阶段,以箭头串联、自左向右推进:
01 需求调研:业务场景梳理与数据资产盘点,把「想用 AI」翻译成「AI 具体做什么」;02 模型选型:场景匹配评估与小规模效果验证,用最小成本确认技术路线可行;03 应用开发:定制开发与系统集成对接,AI 能力嵌入现有业务流程;04 私有化部署:内网环境落地、数据不出域,模型与应用完整运行在客户自有环境;05 运维保障:监控告警、版本升级与效果优化,保障长期稳定运行。
五阶段下方是贯穿全程的里程碑线:从项目启动到持续运营,每个阶段有明确交付物与验收标准,进度透明可控。
底部是三个交付承诺:一个团队(全环节负责到底)、风险可控(政企内网交付经验)、不是终点(部署后持续运维优化)。
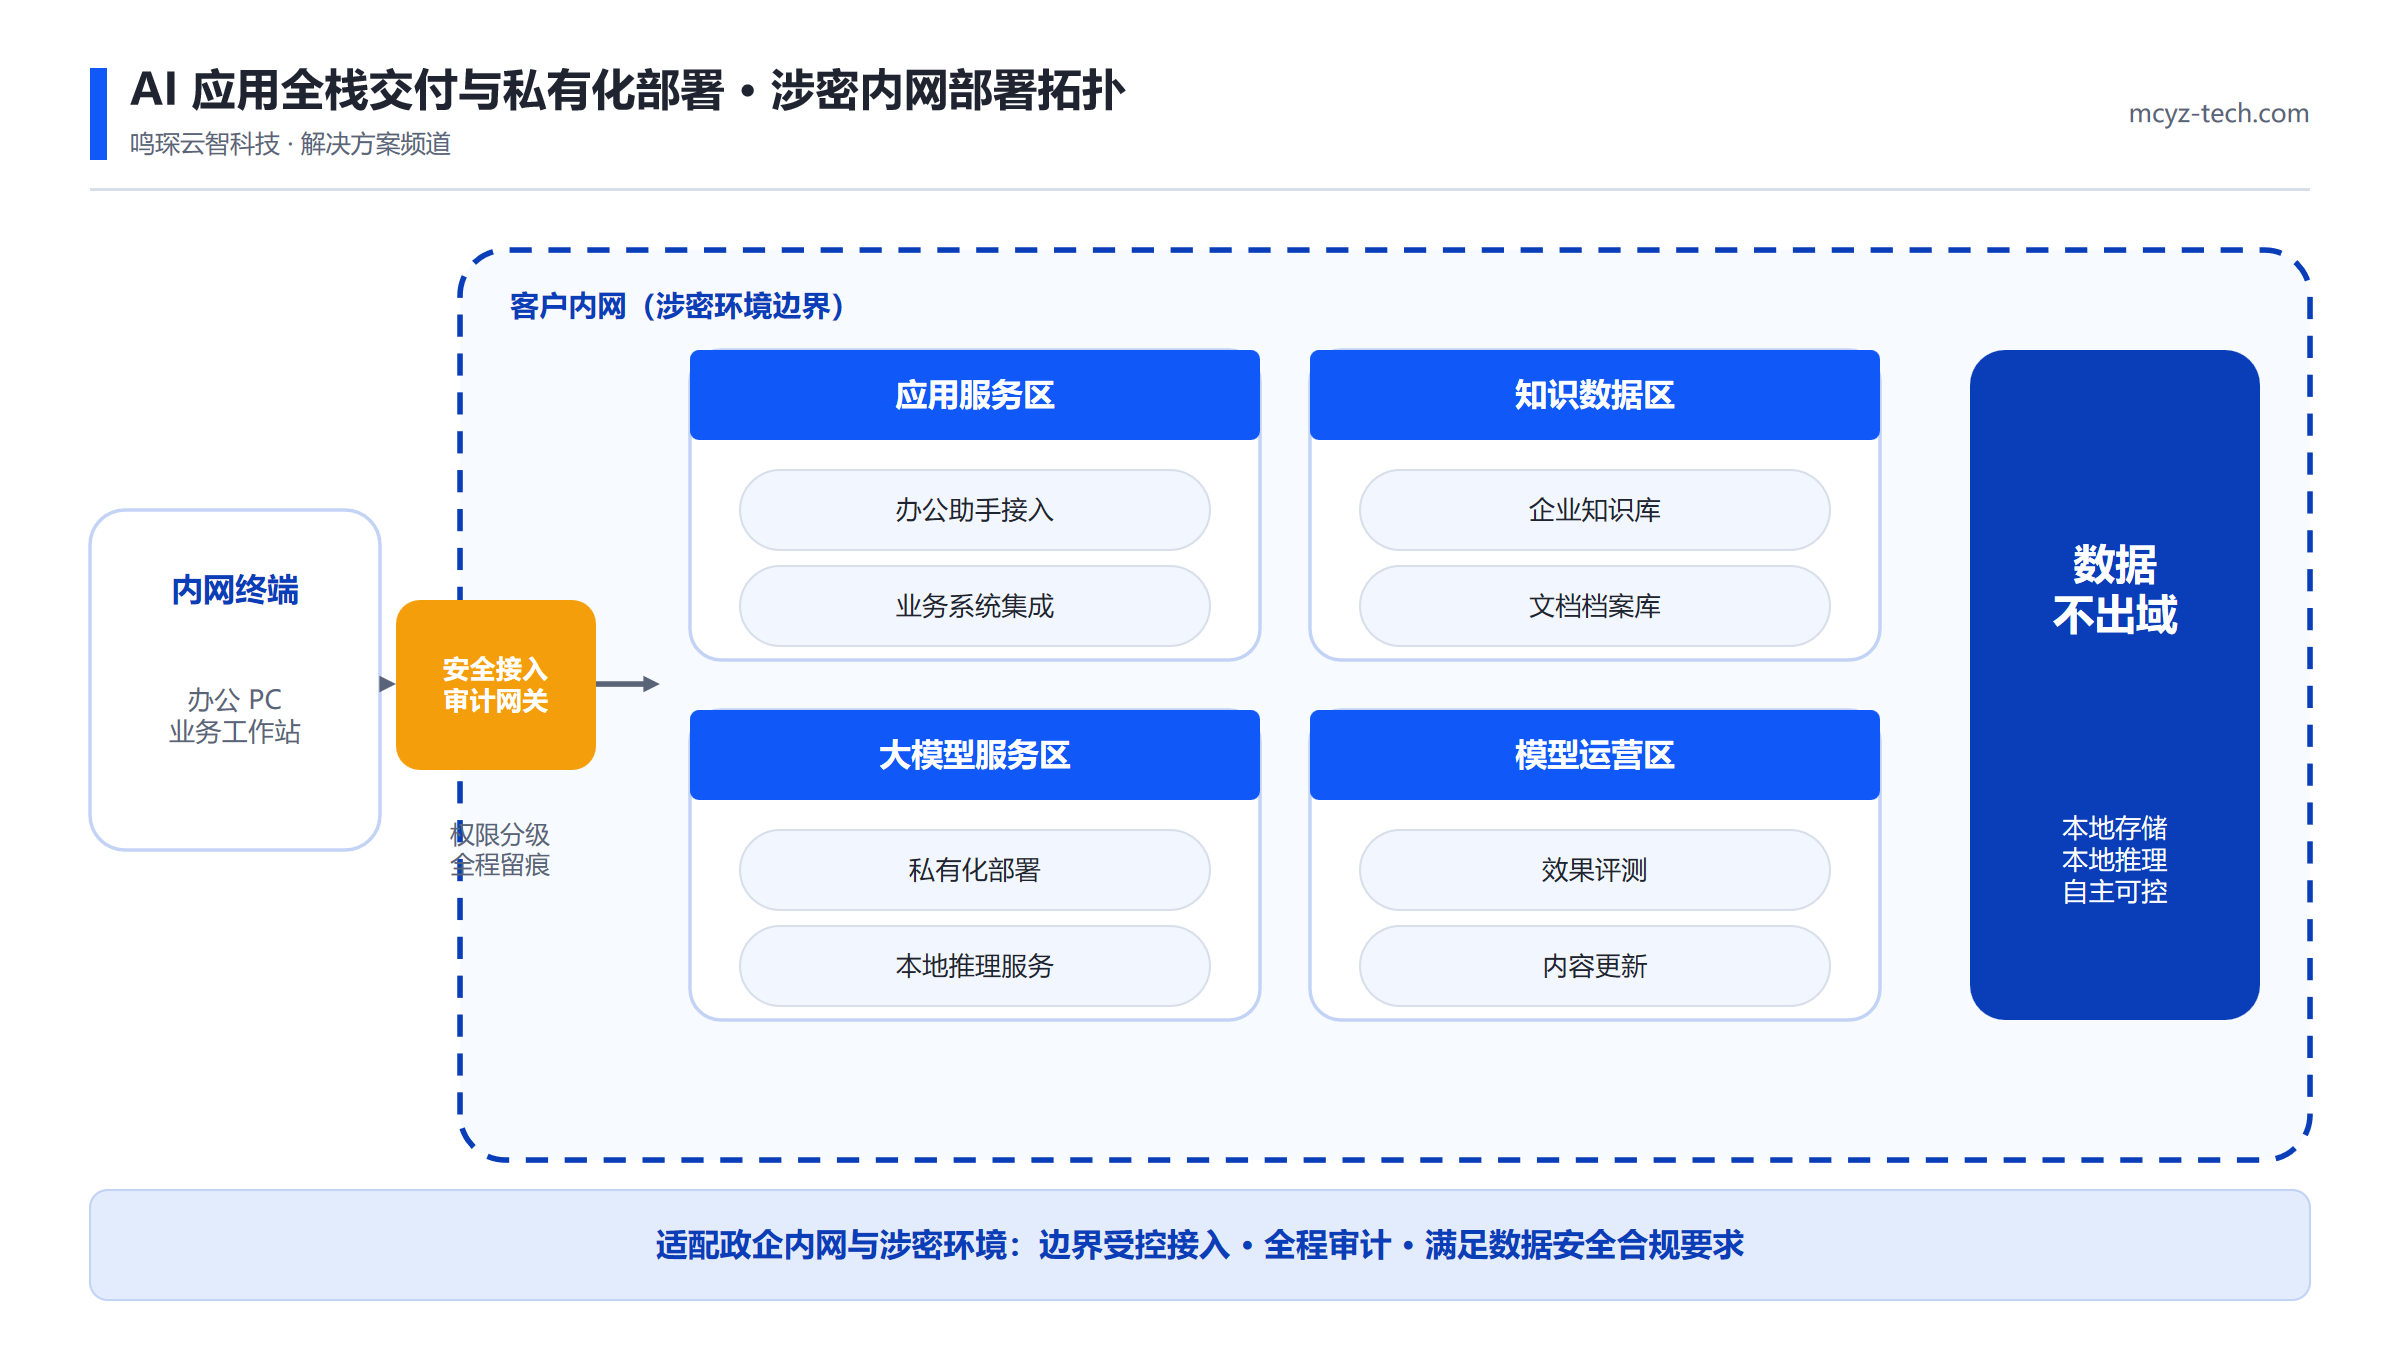
架构图二解读:
这张拓扑图展示涉密内网环境的部署形态,核心是「边界受控、四区分层、数据不出域」:
图中最外层的虚线框是客户内网涉密环境边界。左侧边界外的内网终端(办公 PC、业务工作站)不能直接访问内部服务,必须经过橙色标注的安全接入审计网关——权限分级、全程留痕,每一次访问都有记录。
边界内划分为四个功能区:应用服务区(办公助手接入、业务系统集成)直接服务终端用户;大模型服务区(私有化部署、本地推理服务)承载 AI 核心能力;知识数据区(企业知识库、文档档案库)存放全部数据资产;模型运营区(效果评测、内容更新)负责持续调优。四区各司其职、访问受控。
最右侧深蓝色竖条是整个方案的郑重承诺:数据不出域——本地存储、本地推理、自主可控,满足政企内网与涉密环境的数据安全合规要求。

